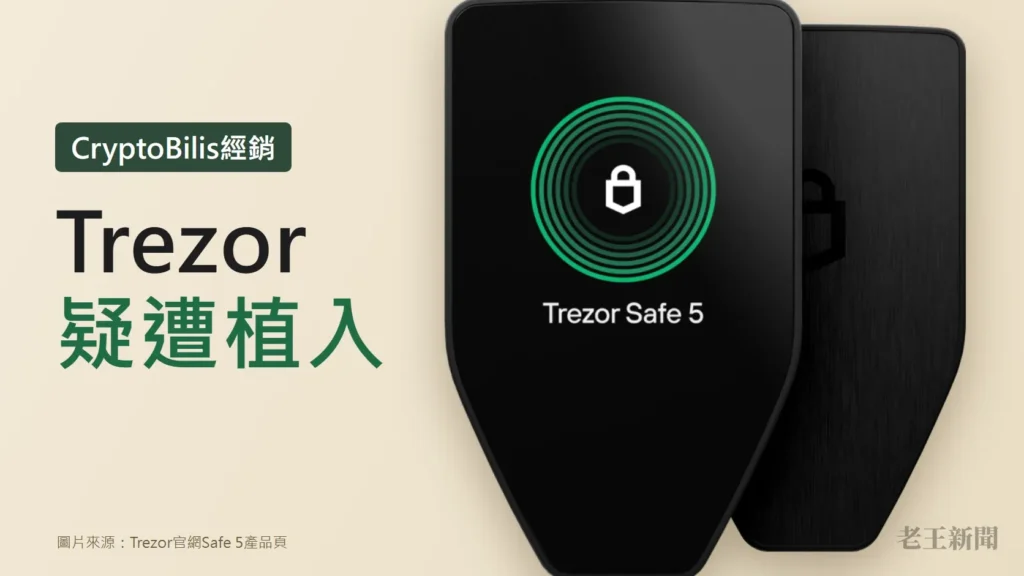
硬體錢包大廠Trezor在台灣時間10月30日下午3點發出安全公告,表示接獲通報,一台經由東南亞經銷商CryptoBilis售出的Trezor Safe 5疑似被植入額外硬體。Trezor要求3月以來向CryptoBilis購買任何一款Trezor的用戶,盡快把資產轉到新錢包。
這台Safe 5是用戶在8月透過印尼電商平台Tokopedia向CryptoBilis購買,10月28日經由Trezor的漏洞通報管道回報。Trezor表示,到目前為止沒有任何CryptoBilis買家向公司回報資產損失。
依通報內容,機殼裡的主機板和螢幕之間多了一塊電路板,上面有行動網路模組和天線,能讀取螢幕顯示的內容,包括設定時出現的助記詞,再經由行動網路傳出去。Trezor還沒拿到這台裝置,這些細節目前都還沒經過Trezor實驗室確認。
Trezor在X上的公告寫道:
我們還沒收到這台裝置,無法證實這份通報,但根據用戶的描述,我們認為它可信,所以現在先公開,讓透過CryptoBilis購買Trezor的用戶可以預先保護資產。裝置一送到,我們的資安團隊就會檢查。
同一家經銷商先前已爆Ledger植入案
CryptoBilis先前就因為Ledger冷錢包出事被點名。Ledger在10月證實,經CryptoBilis賣出的裝置被植入可以偷讀助記詞、經LTE網路傳出的硬體,本站整理過Ledger冷錢包植入事件與新加坡警方的警示。Trezor在10月9日把CryptoBilis從授權經銷商名單中移除,之後陸續收回CryptoBilis買家的裝置檢查,目前收到的4台都沒有發現被動過手腳。
Trezor說這次通報的植入方式看起來和Ledger那批類似,但調查還在進行,不會進一步比較,也不知道是誰做的。
已在用的換新錢包,未開機的不要設定
Trezor給CryptoBilis買家的處理方式分兩種。已經在用的,要盡快建立一個新錢包、產生新的助記詞,把資產轉過去,舊的助記詞不要再匯入任何硬體或軟體錢包;手邊沒有其他安全的硬體錢包,可以先把資產暫放在熟悉的軟體錢包或交易所。還沒開機設定的,就不要設定,也不要在這台裝置上輸入既有的助記詞。
轉帳前要核對完整的收款地址。Trezor也提醒,秤重量判斷裝置有沒有被改過並不可靠,客服不會跟用戶要助記詞,這次事件可能被拿來發釣魚訊息。受影響的用戶可以把CryptoBilis的裝置留著,聯絡Trezor客服安排換新機,直接寄送或改發折扣碼。
Trezor這次的公告只針對3月以後向CryptoBilis購買的裝置。在台灣從Trezor官網或其他經銷商買的用戶不在公告範圍內,Trezor的資安團隊收到這台Safe 5後才會公布檢查結果。