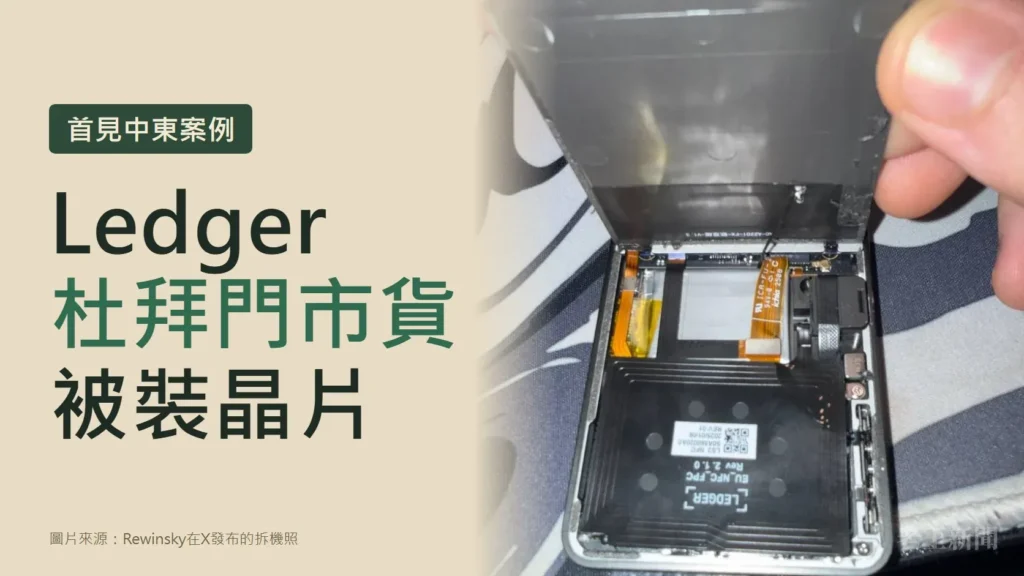
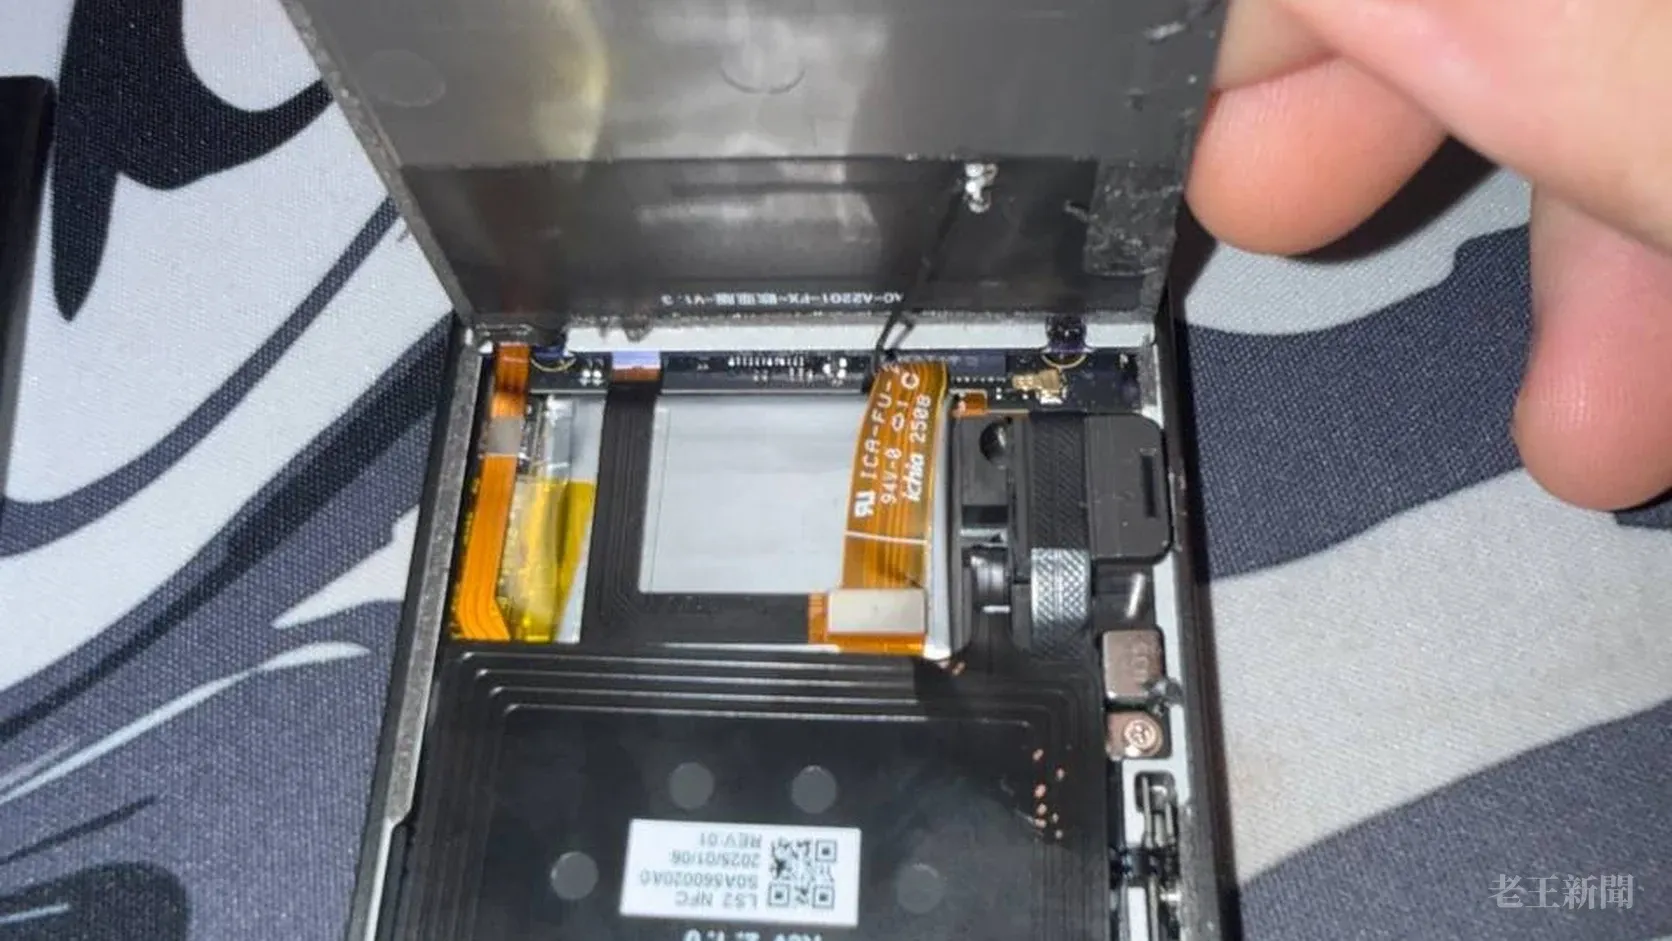
Ledger冷錢包遭植入竊密硬體的事件出現第一起中東案例。追蹤這類案件的公開資料庫Ledger Implant OSINT在11月16日收錄一台Ledger Flex,主人拆開後殼的照片可以看到多出來的天線與電路板,資料庫判定為「已確認」植入;主人說這台是在杜拜Virgin Megastore買的,這家店是Ledger官網列出的阿聯授權通路。
這台Flex的主人是X用戶Rewinsky。他在11月15日發文說錢包裡約1300枚SOL被轉走,以發文當時每枚約70美元計算,約9.1萬美元;隔天拆開裝置後貼出照片,寫道自己的Ledger「被動過手腳」。
同一家店賣出的另一台也出事。X帳號New Babylon Order Worldwide在11月18日向Ledger求助,說10月11日在杜拜Virgin Megastore買的全新Ledger Stax,11月14日被轉走50.7萬枚USDT。兩案合計約60萬美元,約新台幣1980萬元。
助記詞是在裝置上產生的,從來沒有在任何地方輸入過。
這句話出自Stax主人寫給Ledger的貼文。這台Stax沒有公開內部照片,Ledger Implant OSINT目前把它列為「疑似」,還沒有確認裝置裡有植入物。
杜拜這家店在Ledger官網的授權名單上
Ledger官網的阿聯購買指南列出5個可以買Ledger的地方:Virgin Megastores、DDF、Sharaf、DXB Net與Noon。先前Ledger證實的植入案集中在東南亞經銷商CryptoBilis賣出的裝置,Ledger在10月14日要求東南亞與香港的經銷商暫停販售時,還表示確認的案例仍限於東南亞。
Ledger Implant OSINT由工程師Mark Karpelès維護,目前收錄20筆通報,地點包括泰國、新加坡、日本、德國,杜拜這兩筆是第一次出現中東。Rewinsky那台的天線上印著「AC-A2201-FX-…-V1.3」,資料庫指出這是第一次在Ledger裝置上看到V1.3版天線,先前CryptoBilis賣出、被拆出植入物的Trezor Safe 5用的也是V1.3。
Ledger的資安團隊Donjon在10月13日說明過這類植入物的運作:它裝在外殼裡讀取螢幕畫面,在用戶設定錢包、螢幕顯示24個助記詞時把內容擷取下來,再透過預裝的eSIM用行動網路傳出去,不會動到安全晶片與作業系統。也就是說,助記詞在裝置上產生、沒有輸入到別處,仍然會在設定那一刻外洩。
本站10月29日寫過新加坡警方證實門市買的Ledger也中招,當時的案例都在東南亞。
被盜的USDT已經洗到TRON鏈
Stax主人公布的追蹤顯示,資金先經Relay跨鏈橋轉到以太坊,11月16日有455.6枚ETH進入混幣服務Tornado Cash,11月17日分成4組提出,再經CoW Swap與USDT0跨鏈橋回到TRON鏈。他已向警方報案,並請Tether凍結兩個TRON地址上的資金。
這位主人還寫道,同一個盜領地址在同一分鐘也轉走另一名受害者的12.2萬枚USDT,判斷是同一夥人連續作案。這份追蹤是受害者自己整理的,Tether與警方都還沒有公開回應。
Ledger先前給CryptoBilis買家的建議是:還沒設定的不要設定,已經設定的改用新裝置產生新助記詞再轉移資產,也不要在這些裝置上輸入或還原助記詞。其他通路的買家想自己檢查,可以照官方的拆機說明,拆機可能損壞裝置,拆之前先備份好助記詞。Ledger也強調官方不會打電話、私訊,更不會要用戶交出助記詞。
Ledger在10月14日點名暫停販售的是印尼、新加坡、泰國、菲律賓、越南、馬來西亞與香港的經銷商,阿聯與台灣都不在名單上。