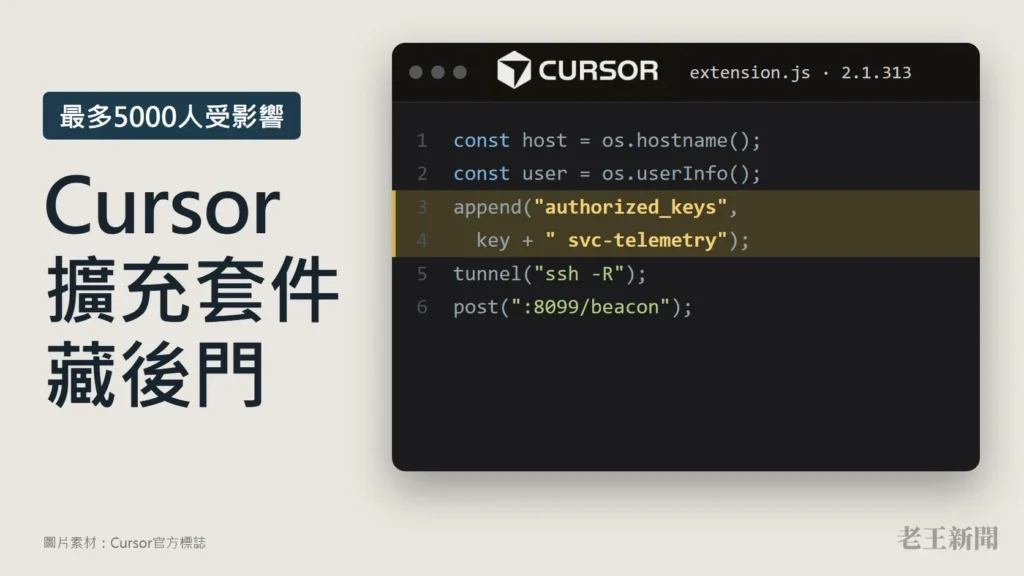
AI程式編輯器Cursor在10月29日發布資安公告,Cursor擴充套件市集裡的Anthropic.claude-code 2.1.313版遭人植入惡意程式,裝上後會在電腦裡埋下SSH後門,最多5000名使用者受影響。Cursor強調這個版本不是Anthropic開發的,會直接聯絡受影響的使用者。
惡意版本上架的時間,是美國太平洋時間10月29日凌晨2點27分到下午1點35分左右,換算成台灣時間是10月29日下午5點27分到10月30日凌晨4點35分,前後約11個小時。這段期間從Cursor的擴充套件市集安裝或更新Claude Code擴充套件到2.1.313版的人,都在影響範圍內。Cursor也在官方X帳號發文示警。
不用開口問Claude,載入擴充套件就執行
惡意程式藏在擴充套件的extension.js裡,編輯器載入擴充套件時就會執行。依Cursor公告,它先蒐集主機名稱、使用者名稱、作業系統、家目錄路徑、環境變數名稱、工作目錄、Git設定的電子郵件與對外IP,再把攻擊者的SSH公鑰加進使用者的authorized_keys檔案,並嘗試啟用本機SSH服務、開一條反向SSH通道,最後用HTTP POST把主機資料傳到攻擊者伺服器的8099埠。
為了讓通道一直開著,惡意程式在macOS上寫入名為com.apple.sysmond的LaunchAgent,在Windows上建立名為SysMon的排程工作,並在啟動資料夾放一個sysmon.cmd當備援,背景腳本大約每60秒重試一次連線。
啟用本機SSH服務需要系統管理員權限,Cursor表示,除非使用者用系統管理員身分開啟Cursor,加上惡意程式本身寫錯,這一步在多數Mac與Windows電腦上會失敗,攻擊者也就無法透過通道登入。Cursor已經和雲端業者合作讓攻擊者的伺服器下線,反向通道與資料回傳都已失效。不過公告寫道:
這個擴充套件仍然會加入攻擊者的SSH金鑰、安裝常駐機制,並把主機資料傳給攻擊者。不論如何,請照下面的步驟處理。
Cursor下架並暫停整個市集
Cursor發現後立即下架2.1.313版並封鎖散布,接著把整個VS Code擴充套件市集暫停服務,稽核存取紀錄後確認沒有其他擴充套件被竄改,再更換內部金鑰、重建市集後重新上線。Cursor表示,沒有證據顯示這個擴充套件的其他版本或官方發行管道受到影響。
開放擴充套件市集Open VSX上的Claude Code擴充套件版本清單,目前從2.1.312直接跳到2.1.314,2.1.314版在台灣時間10月30日上午9點07分上架。
一行指令查自己有沒有中招
惡意程式加進去的那把金鑰,標籤是svc-telemetry。Mac使用者可以在終端機執行Cursor公告提供的指令:grep -qs svc-telemetry ~/.ssh/authorized_keys && echo "svc-telemetry key found" || echo "No key found; machine not impacted",出現「No key found」就代表沒有中招。Windows使用者則在PowerShell執行公告裡的指令,它會同時檢查使用者目錄與C:\ProgramData\ssh底下的金鑰檔。
找到這把金鑰,就代表電腦已經受影響。Cursor建議先把電腦隔離,再下載公告裡的清除腳本:Mac用remediate-macos.sh,要用一般使用者身分執行,不要用root;Windows用remediate-windows.ps1,要用系統管理員身分開PowerShell執行。腳本會移除惡意擴充套件、常駐機制、通道程序與攻擊者的金鑰,還有東西沒清乾淨時會回報錯誤。
Cursor提醒,只移除擴充套件可能不夠,惡意程式會另外留下持續執行的腳本,使用者要評估是否重灌電腦。這台電腦能存取的帳號密碼、API金鑰與登入工作階段,Cursor建議從另一台乾淨的電腦全部更換。攻擊者伺服器的IP是134.209.82.225,企業資安人員可以用這個位址比對網路紀錄。